Login
You're viewing the discuss.systems public feed.
  • Oct 12, 2026, 5:02 AM

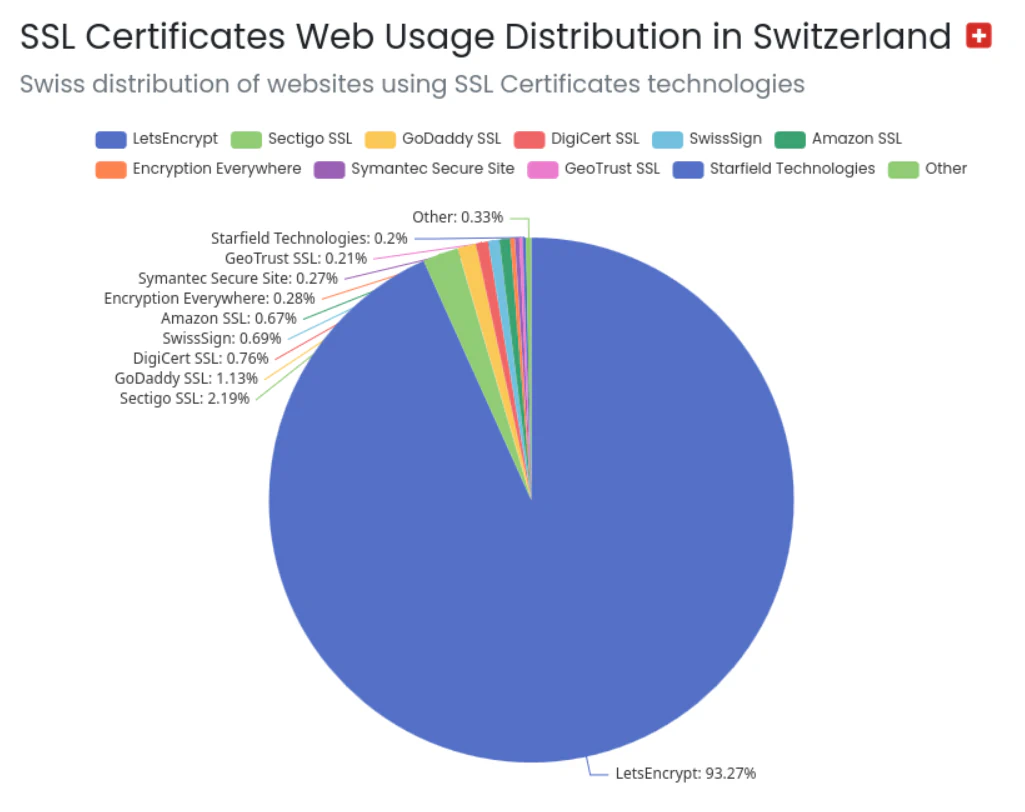
    Doch rund 99% dieser "Siegel" (Zertifikate) für Schweizer Webseiten werden von ausländischen CAs (Certificate Authority) ausgestellt, über 93% davon von einer einzigen CA, Let's Encrypt, in den USA.

    Ohne das Gratisangebot von Let's Encrypt wären wir immer noch weit davon entfernt, dass der grösste Teil des Internetverkehrs heute verschlüsselt ist.

    Aber 93% Marktanteil ist ungesund. Und die US-Abhängigkeit dabei auch, gerade angesichts der neuesten Sanktionsdrohungen.
    trends.builtwith.com/ssl/count

    Tortengrafik, in der die Verteilung der TLS-Zertifikate von Schweizer Servern nach Aussteller aufgelistet ist. Davon sind über 93% von einer einzigen Certificate Authority ausgestellt, Let's Encrypt. Und die hat den Sitz in den USA.
    💬 2🔄 5⭐ 0

Replies

  • Oct 12, 2026, 5:11 AM

    Deshalb habe ich mich mal umgeschaut: Und ja, es gibt Alternativen. Und der Wechsel ist sogar einfach und die Vorbereitungen dazu bieten noch weitere Vorteile.

    So nutzt Let's Encrypt ein offenes Protokoll zur Zertifikatsausstellung, genannt ACME. Und das bieten auch die in Österreich bzw. Italien beheimateten Firmen ZeroSSL und Actalis für Endkunden kostenlos an.
    #DigitaleSouveränität
    dnip.ch/2026/10/12/souveraene-

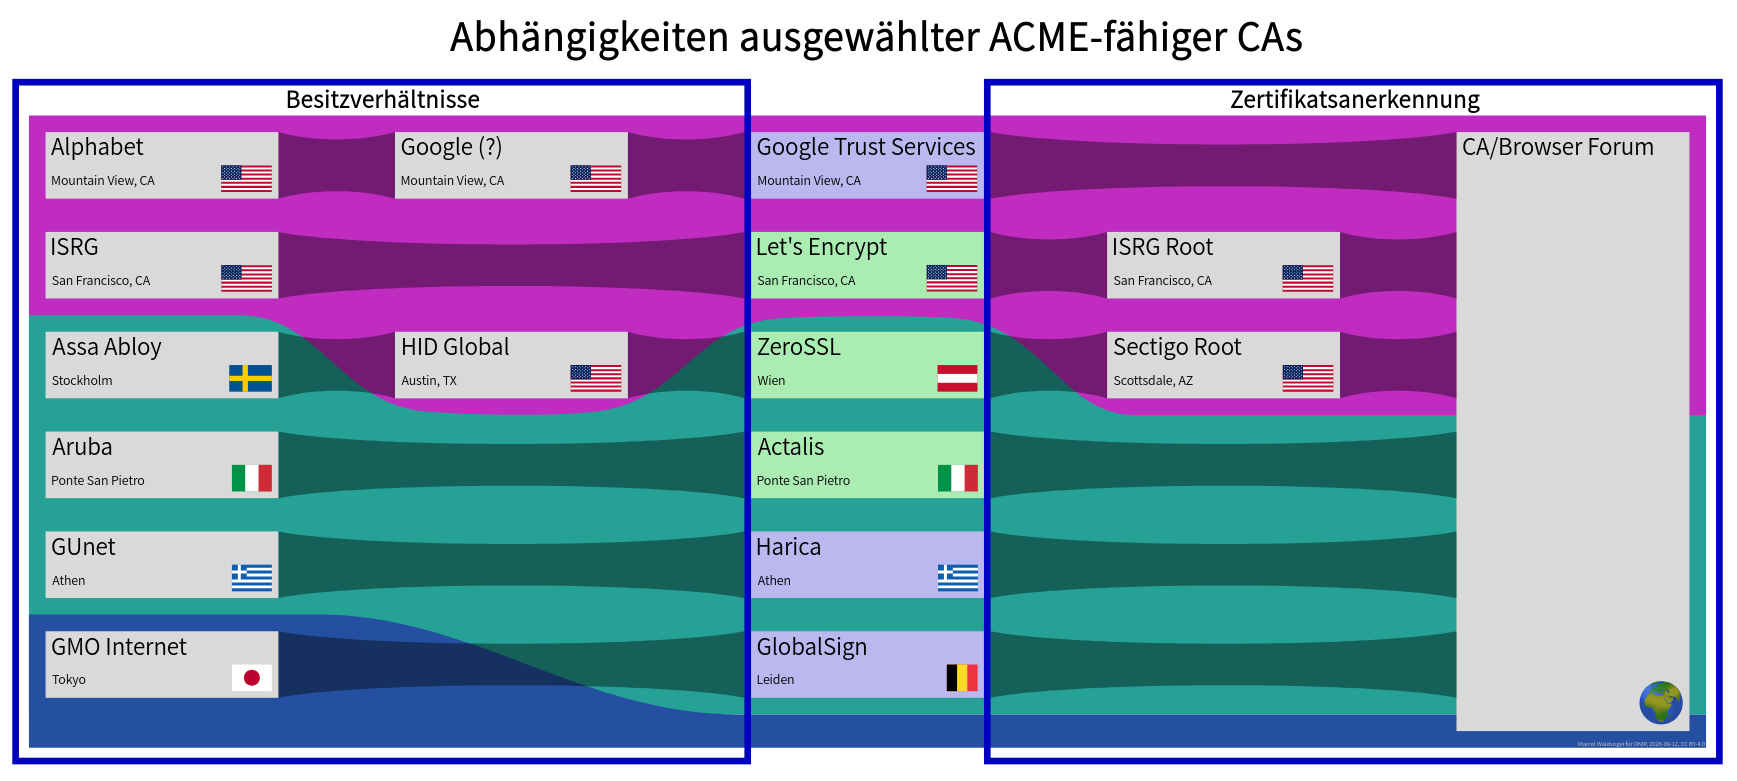
    Grafik, in der die Abhängigkeit einiger ACME-CAs von verschiedenen Weltregionen aufgezeigt wird: Links die Besitzverhältnisse, rechts die überliegenden CAs und Gremien.

Vier ACME-CAs sind in Europa angesiedelt: ZeroSSL, Actalis, Harica und GlobalSign. Nur ZeroSSL und Actalis scheinen für Endkunden kostenlose Zertifikate anzubieten. ZeroSSL und GlobalSign haben Abhängigkeiten in die USA bzw. Japan. Details im Artikel.
    💬 2🔄 1⭐ 0
  • Oct 12, 2026, 5:19 AM

    Damit man diese Dienste kostenlos nutzen kann, muss man allerdings auf Einzelzertfikate umstellen: D.h. pro Server (bzw. Servername) je ein eigenes Zertifikat.

    Das ist kein Problem, denn die meiste Software heutzutage kann damit umgehen. Es ist aber nicht überall die Standardeinstellung. So musste ich das meinem Mailserver, Mailcow, zuerst beibringen.

    Für die meisten anderen Server, inklusive meines Webservers Caddy, war das aber nur eine Zeile Änderung.
    netfuture.ch/2026/10/sovereign

    💬 1🔄 0⭐ 0
  • Oct 12, 2026, 5:24 AM

    Checkliste für #Souveränität bei #Zertifikat|en:

    1️⃣ Wechsel auf #ACME. Sowieso nötig zur Automatisierung, spätestens nächstes Jahr.
    2️⃣ Wechsel zu Einzelzertifikaten. Sowieso sinnvoll, weil das reduziert die Fehleranfälligkeit.
    3️⃣ Wechsel zu #ZeroSSL oder #Actalis. Sinnvoll, weil wenn man das einmal gemacht hat, dann ist der Wechsel dazwischen und zurück zu #LetsEncrypt ein Kinderspiel. Und das hilft den Anbietern, ihre Angebote zu skalieren.

    Hintergründe und Erfahrungen:
    dnip.ch/2026/10/12/souveraene-

    💬 4🔄 2⭐ 0
  • Oct 12, 2026, 5:30 AM

    Der Wechsel zu einer souveränen ACME-CA i(bzw. das Ermöglichen eines Wechsels) st einer der einfachsten Schritte zur digitalen Souveränität, mit weiteren positiven Nebenwirkungen wie Automatisierung und Reduktion von Fehlermöglichkeiten.

    Doch es gibt noch weitere Abhängigkeiten. Um diese zu erkennen und priorisieren zu können, habe ich hier einige dieser Abhängigkeiten aufgezeigt.

    Und für mich auch begonnen, an der Auswahl meiner Domains zu schrauben.
    dnip.ch/2026/09/09/digitale-so

    💬 1🔄 0⭐ 0
  • Oct 12, 2026, 5:33 AM

    Denn nicht alle Domains sind gleich, wie vor Kurzem auch Autistici/Inventati aus Italien leidvoll erfahren mussten, die ihre Internet-Domain autistici.org durch einen Pinselstrich von Trump verloren. (Und vieles anderes mehr.)

    Ich habe alle Zertifikate unter meiner Kontrolle zu #Actalis umgestellt. Problemlos. Auf einen Schlag. Mit einem kurzen Schluckauf, der aber auch meinem Setup geschuldet sein kann. Aber auch #ZeroSSL war einfach (ausser für .town).

    Und ihr?
    netfuture.ch/2026/09/domains-f

    💬 2🔄 0⭐ 0
  • Oct 12, 2026, 6:38 PM

    (Übrigens: Der Artikel liest sich jetzt auf MacOS und iOS noch etwas schöner. Die ☑️ sind nun auch dort sichtbar 😉.)

    💬 0🔄 0⭐ 0
  • Oct 12, 2026, 7:33 AM

    @marcel Ja, habe auch schon darüber nachgedacht, wusste aber nicht, das Alternativen existieren.  Danke dafür! Und weil ich Apache mit mod_md verwende, hat mich gerade sehr gefreut, dass ich folgendes lesen konnte: “The default ACME Authority for managing certificates is Let's Encrypt, but it is possible to configure another CA that supports the protocol.”
    https://httpd.apache.org/docs/2.4/mod/mod_md.html – ein Projekt für die nahe Zukunft.

    💬 1🔄 0⭐ 0
  • Oct 12, 2026, 4:58 PM

    @alex
    Oh, kannte ich gar nicht! Bin mit Apache gross geworden (wie wahrscheinlich die meisten zu meiner Zeit), hatte dann eine mehrjährige, unglückliche Beziehung mit Nginx und bin jetzt in einer nachhaltigen Beziehung zu Caddy glücklich.

    www.example.ch {
    reverse_proxy http://localhost:1234
    }

    reicht und du hast ACME, Redirect von HTTP zu HTTPS und WS konfiguriert.

    MDCertificateAuthority und MDExternalAccountBinding sind deine Freunde bei mod_md, so wie es aussieht.
    httpd.apache.org/docs/2.4/mod/

    💬 2🔄 0⭐ 0
  • Oct 13, 2026, 1:40 AM

    @marcel @alex Ich nutze auch Caddy als reverse proxy für mehrere Domains. Ich hatte alles auf zeroSSl aber dann hatten die auf kostenpflichtig umgestellt, also musste ich auf Letsencrypt.

    💬 0🔄 0⭐ 0
  • 💬 0🔄 0⭐ 0
  • Oct 12, 2026, 7:45 AM

    @marcel wenn ich nur vor Jahren die TTL für den CAA record für Let's Encrypt mal nicht auf ein ganzes Jahr gesetzt hätte..

    💬 1🔄 0⭐ 0
  • Oct 12, 2026, 4:51 PM

    @dwloewe
    Oh, ja …

    Aber du kannst jetzt hoffen, dass der CAA-Record in einem typischen Resolver/Resolving Server nicht wirklich so lange gecacht wird, sondern nur ein paar Tage, zumindest, solange du nicht dauernd neue Zertifikate für die Domain ausstellen lässt.

    Und dann kannst du es vielleicht in ein paar Tagen mal versuchen. Aber jetzt schon "actalis.it" (für Actalis) oder "sectigo.com" (für ZeroSSL) als zusätzlichen Wert eintragen.

    💬 0🔄 0⭐ 0
  • 💬 1🔄 0⭐ 0
  • Oct 13, 2026, 5:10 AM

    @kielkontrovers
    Ich habe dort inzwischen über 1000 Zertifikate angelegt, wie ich gestern feststellen musste, als ich auf DNIP einen Kommentar beantwortete. Aber ja, das sind alles Einzelzertifikate.

    Ich hatte früher™ (prä-ACME) Zertifikate mit 256 Namen (SANs) ausgestellt. Und auch ACME-Zertifikate mit ~80 SAN. Aber bin damit auch schon auf die Nase gefallen, wenn dann eine der Domains bei der Verifikation Probleme machte.

    Deshalb für mich nur noch Einzelzertifikate.
    netfuture.ch/2026/10/sovereign

    💬 1🔄 0⭐ 0
  • Oct 13, 2026, 5:12 AM

    @kielkontrovers
    Ich glaube, bei ZeroSSL (und vielleicht auch Actalis) kannst du Doppelzertifikate (mit/ohne `www.`) ausstellen lassen. Aber das ist das Ende der Gratis-Fahnenstange.

    Für mich sind die Massen-SAN-Zertifikate ein Relikt aus der Prä-SNI- und Prä-ACME-Zeit. Sogar bei Mail, lange Zeit SNI-avers, kommt man inzwischen mit Einzelzertifikaten zurecht.

    💬 0🔄 0⭐ 0
  • 💬 1🔄 0⭐ 0
  • 💬 1🔄 0⭐ 0
  • 💬 1🔄 0⭐ 0
  • Oct 13, 2026, 6:28 PM

    @leaschoenberger
    Das ist ja schon mal etwas. 😎

    Ich habe vor ein paar Monaten die meisten Zertifikate unter meiner Kontrolle umgestellt, ein paar Wochen später den Rest.

    Da ich Caddy einsetze, was automatisch pro HTTPS-Endpunkt ein Zertifikat holt, war die erste Tranche ein Kinderspiel (bis darauf, dass ZeroSSL für eine einzige der Domains keine Zertifikate ausstellen wollte).

    Mailcow umzustellen war etwas Handarbeit, weil die noch das Prä-SNI-Zeitalter-Modell nutzen.
    netfuture.ch/2026/10/sovereign

    💬 0🔄 0⭐ 0
  • Oct 12, 2026, 5:57 AM

    @marcel imho sind diese Angebote sehr wackelig. Wegen Gewinninteresse sind sie stark limitiert und man hat die alten Weine halt etwas gestreckt, damit die Felle nicht so sehr davon schwimmen. Ein oder mehrere EU/CH non-profits für certs wären wirklich super. Es wundert mich auch, dass es die noch nicht gibt.

    💬 1🔄 0⭐ 0
  • Oct 12, 2026, 7:53 AM

    @jfroehlich @marcel

    Das ist warscheinlich wie so vieles auch eine Geldfrage. Einerseits Infrastrukturkosten, aber andererseits ist es ein relativ hoher bürokratischer Aufwand in zum Beispiel das Mozilla Root Store Programm zu kommen.

    Ich glaub die Überschneidung zwischen Souveränitätstechies und MBAs ist einfach gering.

    Es gab ja mal cacert.org die den Ansatz einer non-profit-CA verfolgt haben, aber sich gegen die Einbindung in Mozilla entschieden haben.

    mozilla.org/en-US/about/govern

    💬 0🔄 0⭐ 1
  • Oct 12, 2026, 4:27 PM

    @kmq @jfroehlich
    Der Aufbau (und Unterhalt) einer CA ist zeit-, bürokratie- und kostenintensiv. Es ist weniger die Technik dahinter, die teuer ist.

    (Auch der DFN-Verein hatte mal eine eigene CA und mehrere Jahre für die Akzeptanz im Root-CA-Programm bei Mozilla, Apple, Microsoft und Google/Android oder so gekämpft, um dann als Sub-CA der Telekom hineinzukommen und dann am Schluss aufzugeben wegen des hohen Audit-Aufwands.)

    Es dürfte also einfacher sein, die bestehenden upzugraden.

    💬 2🔄 0⭐ 0
  • Oct 12, 2026, 4:32 PM

    @kmq @jfroehlich
    Und natürlich hätte ich nichts gegen eine Nicht-US-Non-Profit-Organisation, die sich dem annehmen würde. Im Gegenteil!

    Ich will damit einfach sagen, dass man die Compliance nicht unterschätzen sollte.

    100 Zertifikate pro Sekunde zu signieren (das ist das, was Let's Encrypt im Durchschnitt so macht), ist kein Hexenwerk. Aber das ist leider nicht alles …

    💬 1🔄 0⭐ 0
  • Oct 12, 2026, 5:06 PM

    @marcel @jfroehlich ach kuck - ich hatte heute morgen in Firefox gesucht und gedacht ich hätte das DFN Root Cert halluziniert gehabt.

    Ich hab oberflächlich recherchiert, und LE schien 2023 ca $3 Mio/Jahr zu kosten. Das sollte man den 30 größten Europäischen Konzernen doch aus der Tasche labern können und damit Infra, Admins und einen Audit bei irgendeiner europäischen Consultancy zu bezahlen.

    Wer kann fundraising ? Ich kanns nicht :)

    💬 1🔄 0⭐ 0
  • Oct 12, 2026, 6:02 PM

    @kmq @jfroehlich
    So viel ich weiss gab es die DFN nie als offizielle Root-CA, nur mit händischem Import. Irgendwo müsste noch ein Bugzilla-Ticket herumhängen, in dem die Integration in den Root über mehrere Jahre diskutiert wurde.

    Aber ist laaaaaange her.

    💬 0🔄 0⭐ 0
  • Oct 12, 2026, 5:11 PM

    @marcel @jfroehlich
    > Es dürfte also einfacher sein, die bestehenden upzugraden.

    Das hab ich ich nicht verstanden ? Du meinst, eine bestehende RootCA in eine Nicht-US-Non-Profit-Organsation zu übertragen ?

    💬 1🔄 0⭐ 0
  • 💬 0🔄 0⭐ 0
  • Oct 12, 2026, 5:49 PM
    @marcel Es gab Zertifikate schon vor Let's Encrypt, aber die waren damals sehr teuer. Da hatten sich Leute eine sehr goldene Nase damit verdient.
    💬 0🔄 0⭐ 0
  • Oct 12, 2026, 5:54 PM

    @hiker
    Ich weiss. Geschäftlich hatten wir da ein Flat-Rate-Modell. Und privat hat man sich die $30 pro 2-3 Jahre-Angebote gesucht.

    Aber damals haben viele CAs auch nur wenige 100 oder 1000 Zertifikate im Jahr ausgestellt. Wenn du daraus ein paar Stellen und etwas Hardware zahlen wolltest, musste man halt auch entsprechend was pro Zertifikat verlangen …

    💬 1🔄 0⭐ 0
  • 💬 1🔄 0⭐ 0
  • Oct 12, 2026, 6:00 PM

    @hiker
    Oder waren das die S/MIME-Zertifikate? Ich weiss, dass ich für rund $30 mal so ein 2-3-Jahres-Dings mir zugelegt hatte (glaube bei StartSSL oder so). Aber ja, bei vielen CAs war das deutlich mehr.

    💬 1🔄 0⭐ 0
  • Oct 12, 2026, 6:03 PM
    @marcel Und dass dann Let's Encrypt mit den gratis Zertifikaten dermassen Erfolg hatten, ist ja nicht erstaunlich.
    Mich stört nach wie vor viel mehr, dass noch heute E-Mail praktisch überall unverschlüsselt verwendet wird und immer mit dem Totschlagargument "zu kompliziert" weiterhin verhindert wird.
    💬 0🔄 0⭐ 0
  • Oct 12, 2026, 6:06 PM

    @hiker
    Anfänglich war das auch mit Let's Encrypt sehr zäh. Es gab Widerstände von den Admins, die Integration war zwar gut, aber trotzdem mit vielen Ängsten verbunden, …

    Es hat ja auch 10 Jahre gebraucht, bis sie auf den jetztigen 100 Zertifikaten pro Sekunde waren. Und Seiten ohne HTTPS kaum mehr anzutreffen sind. (Habe dieses Jahr glaube ich eine Domain gesehen, die *nur* via HTTP anzusteuern war.)

    💬 1🔄 0⭐ 0
  • Oct 12, 2026, 6:11 PM
    @marcel Eben ja, und darum, nach einem solchen Erfolg, wird ein "Umstieg" sehr schwierig und langwierig werden.
    💬 0🔄 0⭐ 0
  • Oct 12, 2026, 6:16 PM

    @hiker
    Ich versuche im Artikel (und im Thread) zu vermitteln, dass man sowieso auf ACME und Einzelzertifikate umstellen sollte, unabhängig von Souveränitätsüberlegungen. Und wenn man so weit ist, ist es eigentlich nur ein Einzeiler (ACME-URL-Änderung), von Let's Encrypt zu ZeroSSL oder Actalis zu wechseln und wieder zurück.

    Souveränität kommt hier quasi gratis, im Gegensatz zu vielen anderen (Cloud-)Anwendungen.
    waldvogel.family/@marcel/11742

    💬 1🔄 0⭐ 0
  • Oct 12, 2026, 6:25 PM
    @marcel Man müsste dann auch noch die europäschien Webserver Anbieter sensiblisieren, wo das Zertifikat jeweils automatisch erneuert wird, umzustellen...
    💬 0🔄 0⭐ 0
  • Oct 12, 2026, 6:41 PM

    @hiker
    Yep, sollte man™. Ich schaue mal, was ich tun kann.

    (Und werde bei meinem Arbeitgeber auch mal schauen, was ich da tun kann. Wird allerdings schon ein paar Monate dauern, bis sich da etwas bewegt. Aber wir haben diesen Monat noch eine Diskussion, wie wir unsere Zertifikate künftig ausstellen wollen.)

    💬 0🔄 0⭐ 0
  • Oct 12, 2026, 6:01 PM

    @hiker
    @marcel
    Danke für deinen Beitrag.
    Zerossl ist soweit ich weiss auch in US Besitz mit AT Front.
    Ich würde ohne Probleme was zahlen, aber Zerossl hat kein Preismodell um hier mit LE mitzuhalten.
    Wildcard und IP Certs gibt es nicht für Privat Personen.

    💬 0🔄 0⭐ 0
  • Oct 12, 2026, 6:12 PM

    @goetz @hiker
    Die Mutter von ZeroSSL ist aus den USA, die Grossmutter aber aus Schweden. Und wahrscheinlich könnte die Mutter das Kind im Sanktionsfall der Grossmutter zur Pflege übergeben.

    Relevanter aber ist, dass ZeroSSL eine Sub-CA von Sectigo ist.

    (Trotz meiner hohen Anzahl Zertifikate habe ich aktuell keinen Bedarf an IP- oder Wildcard-Certs. Ich habe auch ein Zertifikat, dass ich noch bei Let's Encrypt hole, umgeben von vielen Actalis-Zerts. Bei Caddy easy.)
    waldvogel.family/@marcel/11742

    💬 1🔄 0⭐ 0
  • Oct 12, 2026, 6:47 PM

    @marcel
    @hiker
    Danke für die Recherche.
    Ich betreibe nur wenige Dienste, aber ohne Wildcard und ohne IPs in den Certs gehen die Dienste nicht.
    Wie gesagt, ich hätte gerne ne Alternative, würde auch für Certs zahlen. Aber 69€/Monat ist leider nicht in der Preisrange das es möglich wäre.

    💬 0🔄 0⭐ 0