Login
You're viewing the discuss.systems public feed.
  • Dec 9, 2025, 3:02 PM

    Bei einer technischen Untersuchung von zehn Passwortmanagern, die wir als BSI zusammen mit dem FZI Forschungszentrum Informatik und der @verbraucherzentrale_nrw durchgeführt haben, kam heraus, dass es durchaus Unterschiede in den getesteten Produkten gibt.

    ➡️ Hier erfahrt ihr mehr über die Untersuchung: bsi.bund.de/dok/1188780

    Fliederfarbene Grafik mit halbtransparentem Zahlenmuster im Hintergrund. Auf der linken Seite ein dunkelblauer Kreis mit weißem Text: "Worauf sollte man bei einem guten Passwortmanager achten?" Daneben ein Icon von einer Hand mit einem Finger, der nach oben zeigt und das Symbol eines Computer-Ordners. Auf der rechten Bildhälfte ein dunkelblauer eckiger Textblock mit einer Aufzählung von Stichpunkten:

"Verwendung eines Masterpassworts für den Zugang zum Passwortmanager; Automatische Sperre nach Zeitüberschreitung; Passwortmanager unterstützt die Verwaltung von Zwei-Faktor-Authentisierungsinformationen; Metadaten: Nicht nur das Passwort, auch Benutzernamen oder zugehörige Webseiten sollten verschlüsselt sein; Wiederherstellungsoption, falls das Masterpasswort vergessen wird."
    💬 12🔄 5⭐ 0

Replies

  • Dec 9, 2025, 3:08 PM

    @bsi hätte es cooler gefunden wenn man hier nach Nutzerzahl gegangen wäre und nicht nach Zufall. Wen interessiert schon der Avira Passwortmanager?

    💬 1🔄 0⭐ 0
  • Dec 10, 2025, 2:32 PM

    @can Danke für den Kommentar. Grundsätzlich sind Produkte in unterschiedlichen Marktsegmenten unterschiedlich stark verbreitet, daher sind individuelle Perspektiven meist unzureichend.
    Dennoch sind Verbreitungsdaten ein sehr relevanter Faktor, doch nicht der einzige (s. Abschnitte 3.1 und 3.2). Relevanz-Werte werden in weiteren Untersuchungen ein zunehmend wichtiger Faktor für uns als BSI. Beste Grüße vom BSI-Social-Media-Team.

    💬 0🔄 0⭐ 0
  • 💬 0🔄 0⭐ 0
  • 💬 0🔄 0⭐ 0
  • Dec 9, 2025, 3:21 PM

    @bsi gute und wichtige Untersuchung - aber warum sollten Nutzende darauf achten, dass der Passwortmanager zwei-Faktor-Authentifizierung unterstützt? Ist die 2FA nicht im Grunde wertlos, wenn Passwort und 2FA-Schlüssel am selben Ort gespeichert sind?

    💬 2🔄 0⭐ 0
  • Hexhexmasteen@chaos.social
    Dec 9, 2025, 9:54 PM

    @player005 @bsi Du kannst zB KeePassXC als "Authenticator app" am Desktop verwenden. Idealerweise liegen die 2FA Token (OTP, Passkey/Webauthn) nicht im selben Vault wie die Passwörter.

    Passkeys heben diese Trennung auch auf. Da ist das "something you know" (wenn überhaupt) nur noch lokal in Verwendung.

    💬 1🔄 0⭐ 0
  • 💬 1🔄 0⭐ 0
  • Hexhexmasteen@chaos.social
    Dec 9, 2025, 10:14 PM

    @flohoff @player005 @bsi Außerdem verhindert es credentials reuse und Trivialpasswörter. Und nebenbei ist es eine Hürde, wenn Leute versuchen einen Account gemeinsam zu nutzen.

    Aber beide Faktoren gemeinsam speichern bedeutet natürlich, dass beide gemeinsam geklaut werden können. Aus der Perspektive sind physische FIDO2 Security Keys zu bevorzugen. Die helfen selbst bei kompromittiertem Endgerät noch.

    💬 1🔄 0⭐ 0
  • Dec 10, 2025, 12:39 AM

    @hexmasteen @player005 @bsi

    Der punkt ist halt das typischerweise nicht Passwörter bei Usern geklaut werden sondern die Password Datenbanken bei den applikationshostern abhanden kommen. Siehe "haveibeenpawned"

    Ich bin immer noch ein freund eines guten Passwords auf einem Zettel unter der Tastatur - Besser das als den Namen der Ehefrau + Geburtsdatum was man in den CEO Etagen viel finden wird. (Evtl auch die Geliebte)

    💬 0🔄 0⭐ 0
  • Dec 12, 2025, 9:45 AM

    @player005 @bsi Ja und nein. Dadurch ist es nicht mehr wirklich Multi Factor. Aber eigentlich ist Multi Factor vollkommen irrelevant und war es auch immer schon. Es gibt MFA Lösungen die nahezu komplett unsicher sind, andere, welche gegen bestimmte Angriffe helfen, und dann gibt es nicht-MFA (oder "weniger" MFA-ig wie Passkeys), welches z.T. viel sicherer ist als klassische MFA Lösungen.

    Anstatt MFA zu predigen sollten wir uns Angriffe anschauen und verstehen, was gegen diese hilft. Phished jemand meinen Login und speichert die Passwörter um danach später zu versuchen sich damit einzuloggen, dann hilft ein TOTP – aber auch, wenn ich den einfach nur im PW Mgr gespeichert habe! Ditto, wenn bspw. Discord gehacked und mein PW geleaked wurde, ich das aber auch woanders nutze. Dann schützt mich der TOTP davor, weil der das ganze "einzigartiger" macht. Aber hätte ich überall unterschiedliche PWs wäre das in diesem Szenario genauso sicher.

    Phished ein Angreifer mich und den TOTP auch um danach sich sofort automatisch mit diesem einzuloggen... dann hilft auch das TOTP nicht mehr und es ist vollkommen egal wo der lag.

    Das einzige wo es "wichtig" ist, dass der separat gespeichert ist, ist wenn ich annehme, dass mein PW Mgr unsicher ist/nicht hinreichend geschützt ist.
    💬 0🔄 0⭐ 0
  • Dec 9, 2025, 3:27 PM

    @bsi Die Wiederherstellungsoption sehe ich nicht wirklich als notwendig an für einen guten Passwortmanager. Eigentlich macht es ihn nur schwächer, weil es mehr als eine Möglichkeit gibt an die Passwörter zu kommen.

    💬 0🔄 0⭐ 0
  • 💬 0🔄 0⭐ 0
  • 💬 1🔄 0⭐ 0
  • Dec 10, 2025, 2:40 PM

    @liberty123de Danke für den Kommentar. Wir verweisen auf die Abschnitte 3.1 und 3.2 im Abschlussbericht, wo die Produktauswahl transparent dargelegt ist. Beste Grüße vom BSI-Social-Media-Team.

    💬 1🔄 0⭐ 0
  • Dec 10, 2025, 4:13 PM

    @bsi Vielen Dank für die Info. Verwunderlich ist aber, dass es sich fast nur um US-Anbieter oder schweizer Anbieter handelt und der einzige, erwähnte Deutsche (S-Trust) sein Angebot im März 2026 einstellt. Selbst Avira ist in fester US-Hand (Gen Digital). Schade eigentlich, dass so gute Produkte wie Password Depot, dass völlig ohne Cloudzwang auskommt, nicht in die engere Produktauswahl kam.

    💬 0🔄 0⭐ 0
  • Hexhexmasteen@chaos.social
    Dec 9, 2025, 9:58 PM

    @bsi Die Empfehlung "automatische Sperre nach Zeitablauf" hat @keepassxc mittlerweile implementiert. 💖

    💬 0🔄 0⭐ 0
  • 💬 0🔄 0⭐ 0
  • 💬 0🔄 0⭐ 0
  • Dec 10, 2025, 9:56 PM

    @bsi ich fände es gut, die Auswahl irgendwie anders als auswürfeln zu treffen. Ich hätte zum Beispiel sehr gern das, zumindest meines Wissens sehr populäre Bitwarden im Vergleich gesehen.

    💬 0🔄 0⭐ 0
  • Dec 12, 2025, 9:46 AM

    @bsi Hm, in dem Sharepic wird die Verwaltung von TOTPs im PW hervorgehoben, in dem Whitepaper sehe ich eher die Empfehlung zur Verwendung von TOTPs *für* den Passwortmanager und ich finde da nix zum Speichern von TOTPs im PW Mgr?

    💬 1🔄 0⭐ 0
  • Dec 12, 2025, 10:06 AM

    @ljrk @bsi
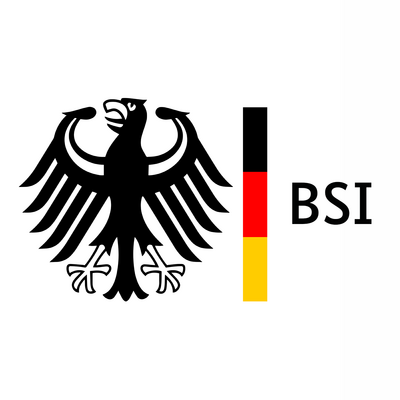
    "Wiederherstellungsoption bei vergessenem Masterpassword" finde ich... schwierig.

    Wo wäre der Unterschied zum Ablegen des Masterpasswords an einem sicheren Ort?
    Ein zusätzlicher key schwächt die Sicherheit eher.

    Image attached toot
    💬 0🔄 0⭐ 0