Bianca Kastlbkastl@mastodon.social
7h agoretooted Alice Averlong🏳️⚧️
security guidelines for 2026:
DO NOT RUN ANY TYPE OF SERVER ACCESSIBLE TO ANY TYPE OF NETWORK ACCESS
security guidelines for 2026:
DO NOT RUN ANY TYPE OF SERVER ACCESSIBLE TO ANY TYPE OF NETWORK ACCESS
Hat jemensch von Euch ein flow3r badge, das nicht mehr gebraucht wird? Kind wünscht sich sehr eins…
Danke!!
Ergebnis ist hier übrigens zu hören (RBB Inforadio): https://www.inforadio.de/rubriken/der-tag-in-berlin-und-brandenburg/2026/11/it-luecke-schulen-gestapelte-schule-ki-klagen.html
Update: "Wir haben uns bei Lückenzählen vertan" Can relate.
Aber hier das, was bei PHP gefixt wurde: https://www.heise.de/news/PHP-behebt-17-Sicherheitsluecken-vier-erlauben-Ausfuehrung-von-Schadcode-11531249.html
"Sorry, wir müssen dieses Radiointerview jetzt am Bahnsteig aufnehmen, wenn der Zug später kommt, haben wir auch etwas mehr als 10 Minuten" 💁♀️
"Und was machen wir diesen Nachmittag?"
"Das gleiche, was wir auch gestern Nachmittag getan haben. Eine Post Update Nachricht schreibe. Wie jeden Nachmittag" #itfoo
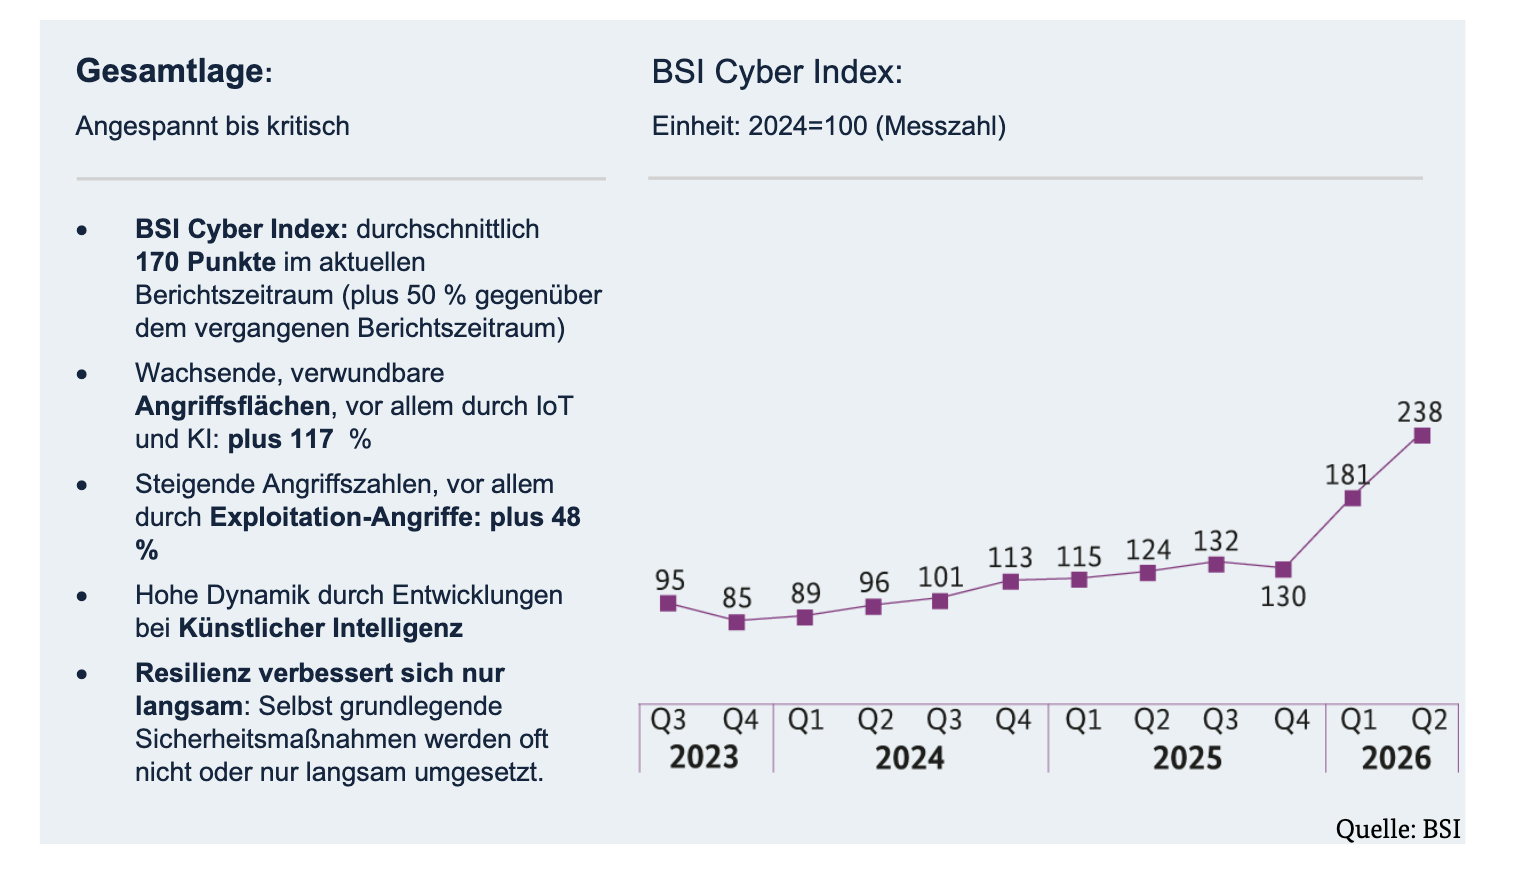
BSI warnt vor erhöhter Gefahrenlage durch KI-Angriffe
Sicherheitslücken lassen sich mit KI deutlich einfacher und schneller ausnutzen. Daher warnt das BSI nun vor "Cyberangriffen in bisher ungekannten Mengen und Geschwindigkeiten". Viele Unternehmen seien nur schlecht geschützt.
Wenn das @bsi erklärt, „die Gefährdungslage im Cyberraum sei so hoch wie nie“ und „Staatlich unterstützte Gruppen greifen verstärkt auf KI-Werkzeuge zurück“, lässt sich dann noch an der Vorgabe der BReg bzw. gematik festhalten, dass beim Schutz der Daten von 73 Mio. Versicherten in der #ePA „Angriffe durch Regierungsorganisationen nicht relevant sind“?
Fände übrigens ein Coordinated Vulnerability Release Programm sinnvoll, nicht 2 RCE, die Grundlagentechniken des Internets betreffen, so kurz hintereinander zu releasen.
Ja, updated auch nginx, wenn ihr könnt #nginx #nginx2root https://nginx2root.com/
Wer seine Symptome einer digitalen Gesundheitsanwendung anvertraut, will darauf vertrauen können, dass diese sensiblen Daten sicher sind. Doch wer prüft die IT-Sicherheit der Apps auf Rezept? Und wo hakt es bei vielen Herstellern? Das verraten zwei IT-Sicherheitsfachleute im Interview.
War gestern auf einem Vortrag, da wurde vom Schwarzen Oktober der IT-Sicherheit gesprochen. Also der Oktober war ja fast nett, oder?
Ja gut, einmal im Monat Server patchen und auf Betroffenheit prüfen als Großübung 🤷♀️ https://www.php.net/archive/2026.php#2026-11-18-1
📢❗️OpenJDK: Kritische Schwachstelle #Java4Shell gefährdet Java-Anwendungen
Nach dem CVSSv4.0 wurde Java4Shell daher mit 9.2/10 ("kritisch") sowie nach CVSSv3.1 mit 8.1/10 ("hoch") bewertet. Öffentliche Exploits, die erfolgreich RCE-Angriffe auf Java-Anwendungen ermöglichen, sowie erfolgreiche Ausnutzungen sind bislang nicht bekannt.
Mehr dazu lest ihr im BSI-IT-Sicherheitshinweis auf unserer Website: 👉️ https://www.bsi.bund.de/dok/1212374
Hinweise von Keycloak Team
https://www.keycloak.org/2026/11/java4shell-vulnerability-cve-2026-114938 #java4Shell
217.197.84.140 #codeberg
Mitigationsaktionen zu #Java4Shell live und in Farbe:
- Wenn ihr Java Anwendungen verwendet und das JDK patchen könnt, macht das
- Ihr habt auch Java, wenn ihr sowas wie Keycloak oder andere zentrale Java Anwendungen verwendet
- Wenn ihr Keycloak verwendet, gibt es leider ein Risiko, dass euch wer das Keycloak übertölpeln könnte
- Wenn ihr das JDK nicht patchen könnt, stellt zumindest JVM-Flags ein, die das mitigieren
Mehr infos z.B. https://cert.europa.eu/publications/security-advisories/2026-021/pdf
RE: https://social.heise.de/@heiseonline/117636948490473502
Es ist eines, eine Lücke zu finden, es ist was anderes, sie so zu patchen, dass die Anwendung auch danach noch läuft.